IA agentiva: del asistente que responde al sistema que ejecuta tareas
 Equipo PuroIA
·18 de Septiembre, 2026
·5 min de lectura
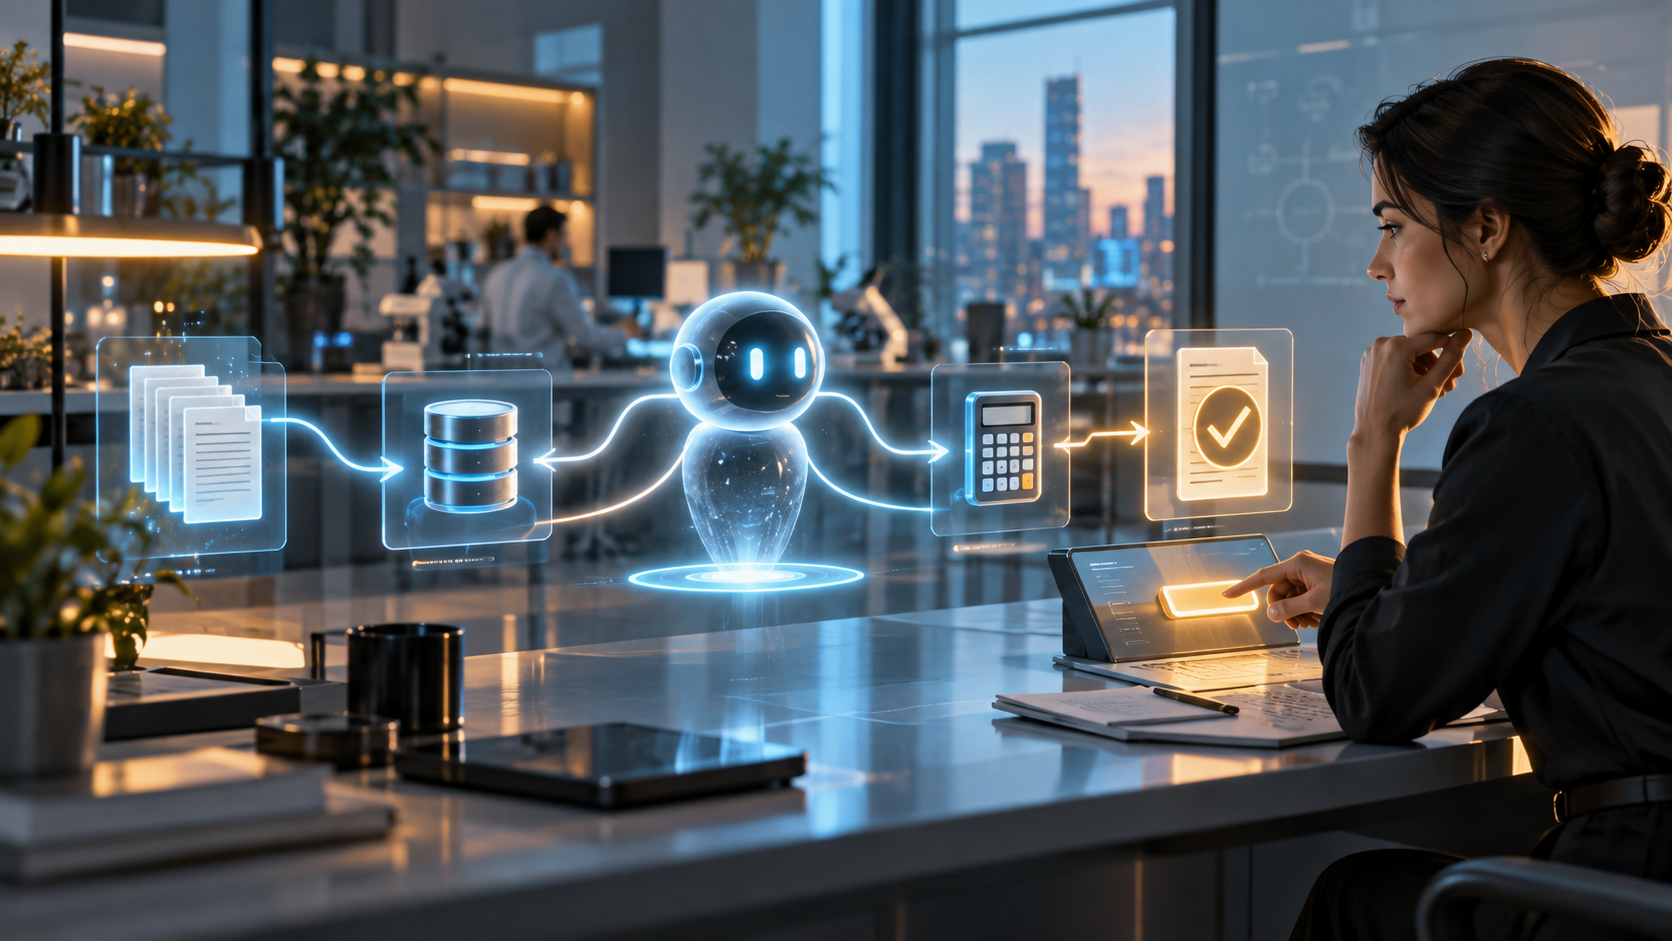
Un asistente conversacional responde a una solicitud; un agente intenta completar un objetivo. La diferencia está en el ciclo de trabajo. Un agente puede dividir una tarea en pasos, consultar una base de datos, llamar una API, observar el resultado, corregir el plan y pedir autorización antes de continuar. Esa autonomía relativa puede ahorrar tiempo en procesos largos, pero también convierte una respuesta equivocada en una cadena de acciones equivocadas. El modelo deja de ser solamente una interfaz y pasa a formar parte de la operación.
La estructura básica se parece a una persona que organiza un viaje. Primero interpreta el destino y las restricciones; después busca opciones, compara horarios, revisa el presupuesto y confirma una reserva. En un sistema agentivo, cada paso puede estar representado por una herramienta distinta. El modelo decide cuál usar y qué información pasarle. Para que el resultado sea confiable, las herramientas deben declarar con precisión qué hacen, qué datos aceptan y qué consecuencias produce cada llamada. Un nombre ambiguo puede inducir al agente a realizar una operación para la que no tenía intención suficiente.
ReAct propuso combinar trazas de razonamiento con acciones sobre un entorno. La idea práctica es que el sistema no solo produzca una conclusión, sino que alterne entre pensar qué necesita y actuar para obtener información. Toolformer estudió cómo un modelo puede aprender a decidir cuándo invocar herramientas como calculadoras, buscadores o APIs. Estos enfoques muestran que la agentividad no aparece por magia al conectar un modelo con internet. Exige un protocolo para seleccionar herramientas, conservar resultados y verificar si una acción realmente cumplió su propósito.
La memoria puede ser corta o persistente. Una memoria de trabajo conserva los datos de la tarea actual; una memoria de largo plazo puede guardar preferencias, documentos o historial. Cada tipo tiene riesgos diferentes. Si el sistema olvida una restricción, puede repetir una decisión inconveniente. Si conserva demasiado, puede almacenar información personal que ya no necesita. La memoria debe tener una política de retención, una forma de corregir errores y límites claros sobre qué puede recuperar una acción posterior.
Un caso empresarial común consiste en recibir una solicitud, buscar su estado en un sistema interno y preparar una respuesta. El agente puede ahorrar pasos si solo lee información y deja el borrador pendiente de revisión. El nivel de riesgo cambia si además puede modificar una dirección, aprobar un reembolso o enviar un mensaje a cientos de clientes. Las acciones reversibles pueden automatizarse con más facilidad que las irreversibles. La autorización debe estar ligada al acto concreto, no escondida en un permiso general que el modelo interpreta a su conveniencia.
La seguridad también debe considerar instrucciones maliciosas dentro de los datos. Un documento consultado por el agente puede contener texto que intente cambiar su objetivo, revelar secretos o llamar una herramienta peligrosa. Este tipo de inyección de instrucciones demuestra que separar “datos” e “instrucciones” es más difícil cuando el modelo procesa ambos en lenguaje natural. La arquitectura debe aislar credenciales, filtrar entradas, validar salidas y exigir confirmación para operaciones sensibles. Confiar solo en que el modelo ignore una frase adversarial deja demasiado peso en una capacidad estadística.
Medir un agente exige más que evaluar la respuesta final. Hay que registrar cuántos pasos ejecuta, qué herramientas elige, cuánto cuesta cada tarea, cuándo se recupera de un error y qué acciones intenta sin necesidad. Una trayectoria larga puede parecer inteligente y ser simplemente ineficiente. Una trayectoria corta puede omitir una comprobación importante. Las pruebas deben incluir casos ambiguos, fallas de red, información contradictoria, permisos insuficientes y cambios en las herramientas. El objetivo es conocer el comportamiento completo, no solo la frase que aparece en pantalla.
La IA agentiva será más valiosa cuando su autonomía tenga límites comprensibles. Un sistema puede proponer, otro puede ejecutar tareas de bajo impacto y un tercero puede operar bajo aprobación continua. La organización debe saber quién responde por cada decisión, cómo se detiene el agente y cómo se reconstruye lo ocurrido. La ambición de delegar tareas es legítima, pero la confianza se construye paso a paso: herramientas pequeñas, permisos mínimos, observabilidad y una persona capaz de intervenir cuando el plan deja de representar el objetivo.
Fuentes consultadas: Yao et al. — ReAct: Synergizing Reasoning and Acting in Language Models; Schick et al. — Toolformer: Language Models Can Teach Themselves to Use Tools; Anthropic — Building effective agents
Hashtags: #IAAgentiva #AgentesDeIA #Automatizacion #Planificacion #Seguridad #ModelosDeLenguaje
Prompt visual: Portada editorial fotorrealista futurista modernista, un agente de inteligencia artificial planifica una tarea mediante una secuencia de herramientas conectadas, consulta documentos, observa resultados y solicita aprobación humana antes de una acción importante, oficina-laboratorio contemporánea, azul petróleo, blanco y ámbar, composición horizontal, sin logos, sin texto legible, sin marcas de agua.
Escribimos sobre inteligencia artificial aplicada a empresas chilenas: qué sirve, qué no, y cómo mantener los datos adentro.


